Faille WordPress exploitée: ce que les exploitants doivent vérifier
L'agence américaine de cybersécurité CISA inscrit CVE-2026-87902 à son catalogue des vulnérabilités activement exploitées. Pour les exploitants de WordPress, il ne s'agit plus seulement de mettre à jour, mais aussi de chercher les traces d'une attaque antérieure.
Suis-je concerné? Vérifiez dans le tableau de bord WordPress, sous « Mises à jour », la version du cœur réellement installée. Les branches de versions 4.7 à 7.1 non corrigées sont concernées. Qui a installé 7.1.2, 7.0.6, 6.9.9, 6.8.10, 6.7.9 ou la version de sécurité correspondante de sa branche plus ancienne dispose du correctif publié. Les mises à jour automatiques ne constituent pas une preuve à elles seules: c'est la version affichée qui est déterminante.
L'agence américaine de cybersécurité CISA a inscrit CVE-2026-87902 le 25 septembre à son catalogue des vulnérabilités connues comme exploitées. Il est donc établi que la faille n'est pas seulement décrite de manière théorique, mais utilisée dans des attaques réelles. Le cœur de WordPress est concerné – et avec lui potentiellement un très grand nombre de sites, y compris des sites d'entreprises, d'associations et d'autorités suisses.
Cet avertissement ne signifie toutefois pas que chaque site WordPress est déjà compromis ou peut être pris le contrôle dans toutes les configurations. Ce qui est déterminant, c'est la version installée, le thème actif et l'environnement serveur. C'est précisément cette différenciation qui rend nécessaire une action rapide mais ordonnée.
Ce que le CISA confirme réellement
Le CISA classe la vulnérabilité sous l'appellation « WordPress Core Remote File Inclusion Vulnerability ». L'inscription au Known Exploited Vulnerabilities Catalog, en abrégé KEV, suppose des indices solides d'une exploitation active. L'entrée ne donne pas de détails sur des victimes particulières ni sur l'ampleur des attaques.
Pour les autorités fédérales civiles visées par la directive américaine, la correction est prévue jusqu'au 28 septembre 2026. Les entreprises suisses ne sont pas soumises à ce délai. Cette échéance inhabituellement courte montre toutefois le degré de priorité opérationnelle que le CISA accorde au dossier.
La différence la plus importante se situe entre vulnérabilité et incident: le CISA confirme l'exploitation active de la faille, pas l'intrusion sur un site suisse déterminé.
Comment un problème de chemin peut devenir une attaque
Un attaquant non authentifié peut, sous certaines conditions, amener la résolution des gabarits de pages à inclure un fichier PHP local lisible situé hors des répertoires de thèmes actifs. Si d'autres conditions sont remplies, cela peut déboucher sur l'exécution de code sur le serveur.
L'avis officiel mentionne deux conditions centrales: le thème parent ou enfant actif possède un répertoire de premier niveau dont le nom commence par page-, et un fichier PHP approprié que le serveur web peut lire existe sur le serveur. Certaines structures de thèmes standard plus anciens peuvent être concernées, ainsi que les thèmes Neve, Hestia et Sydney. Le seul usage d'un thème cité ne prouve toutefois ni une installation immédiatement exploitable ni une attaque survenue.
Une version corrigée plutôt qu'une automatisation simplement activée
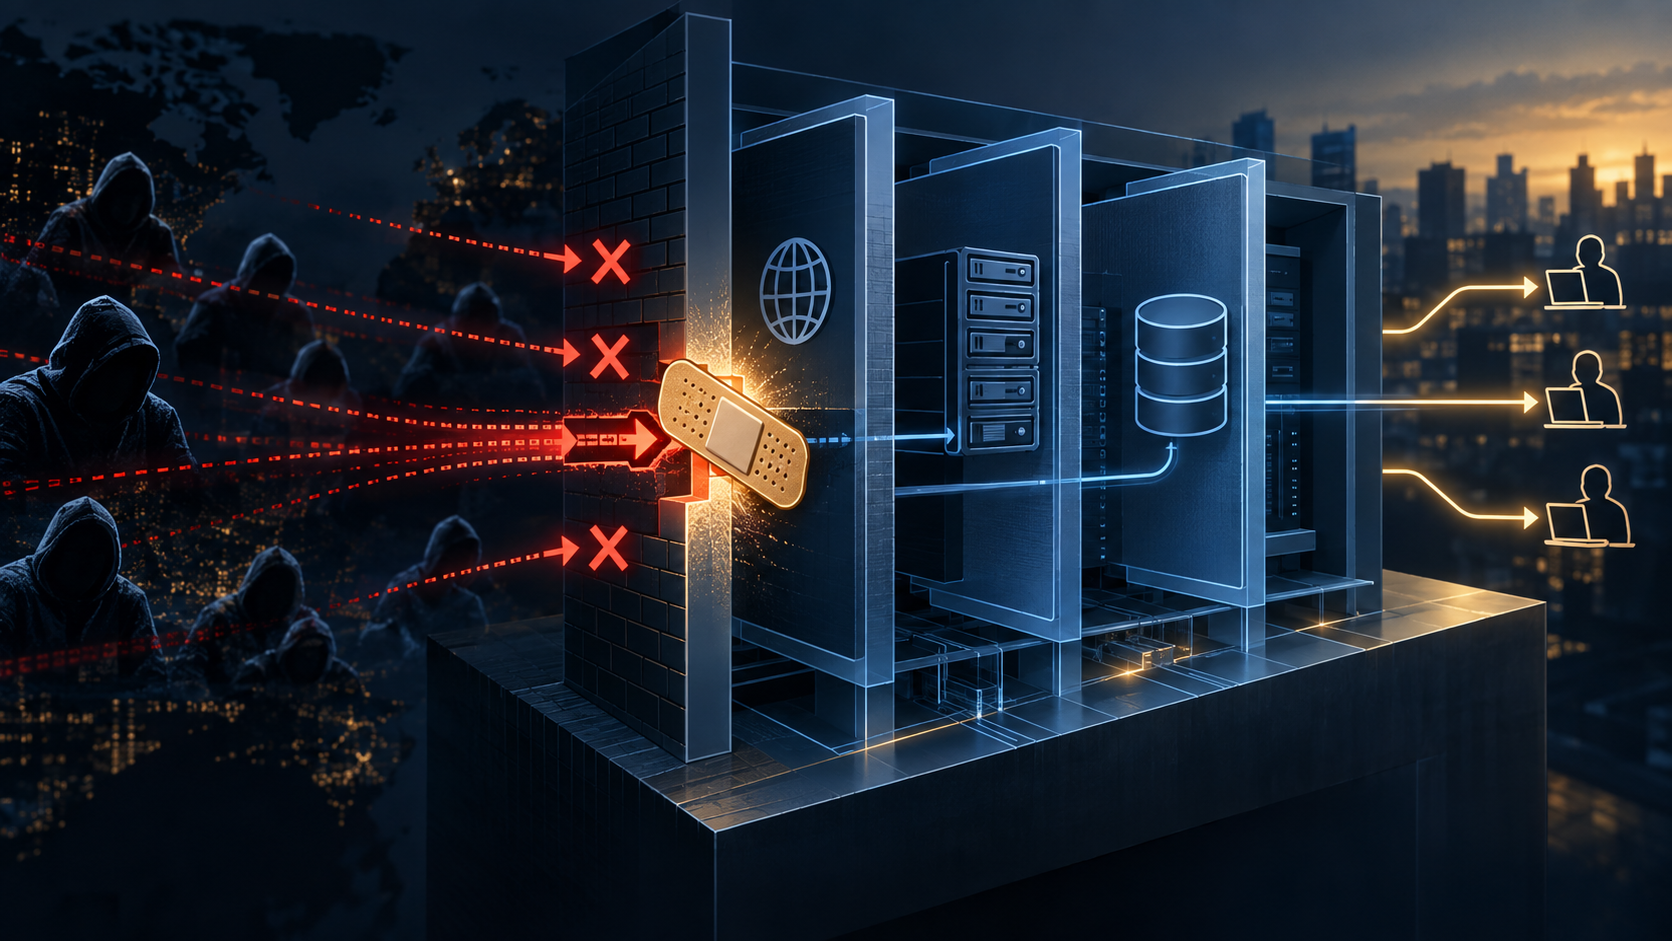
WordPress 7.1.2 ferme la faille. Des mises à jour de sécurité ont également été publiées pour les branches plus anciennes: 7.0.6, 6.9.9, 6.8.10 et 6.7.9 font partie des versions corrigées actuelles; d'autres rétroportages vont jusqu'à WordPress 4.7.37. WordPress rappelle en même temps que seule la dernière version principale est activement prise en charge.
Les exploitants ne devraient donc pas se contenter de vérifier que les mises à jour automatiques en arrière-plan sont activées. Le tableau de bord doit effectivement afficher une version corrigée. La mise à jour devrait passer par l'administration WordPress habituelle, l'hébergeur ou une source WordPress officielle. Au préalable, une sauvegarde fiable de la base de données et des fichiers fait partie de la norme.
Une mise à jour ferme la porte, mais n'efface pas les traces
Si la faille a déjà été exploitée, la mise à jour ultérieure n'annule pas automatiquement une modification. Les administrateurs devraient en outre vérifier si de nouveaux comptes utilisateurs ont été créés, si des droits d'administrateur ont été modifiés, si des fichiers inconnus ont été téléversés ou si des extensions et des thèmes ont été modifiés de manière inattendue. Les journaux du serveur web, les tâches planifiées et les connexions sortantes peuvent également fournir des indices.
La simple suppression d'un fichier suspect ne suffit généralement pas en cas de compromission confirmée. Les attaquants peuvent laisser plusieurs accès. Une restauration à partir d'une sauvegarde attestée propre et la fermeture de la porte d'entrée initiale sont alors plus fiables. En cas de soupçon, le site devrait être isolé et une aide spécialisée sollicitée avant que les journaux ou d'autres preuves ne soient écrasés.
Une faille du cœur, pas d'une extension isolée
Pour la priorisation, il est déterminant que l'entrée désigne le cœur de WordPress. Le problème ne peut donc pas être résolu uniquement en désactivant une extension. Les extensions et les thèmes restent néanmoins partie du contrôle: ils peuvent influencer les conditions d'attaque, contenir des vulnérabilités supplémentaires ou avoir été modifiés après une intrusion.
Un site rarement visité n'est pas non plus une cible sans intérêt. Des scanners automatisés parcourent le réseau en continu à la recherche de versions vulnérables. Les responsables devraient donc clarifier qui surveille les mises à jour et qui décide en cas de soupçon – même si l'exploitation technique est externalisée auprès d'une agence ou d'un hébergeur.
Cinq étapes pour les exploitants
- Contrôler la version de WordPress installée dans le tableau de bord.
- Installer la version de sécurité corrigée de la branche utilisée.
- Vérifier les administrateurs, les extensions, les thèmes et les fichiers modifiés en dernier.
- Renouveler les identifiants en cas de soupçon ou d'apparition de comptes inconnus.
- En présence de traces d'intrusion, isoler le site et faire appel à des spécialistes.
WordPress est utilisé pour des boutiques en ligne, des portails de membres et des sites d'entreprise. Une page compromise peut mettre des données en danger, rediriger des visiteurs ou servir de point de départ à d'autres attaques. Qui vérifie maintenant la version concrète, met à jour et cherche ensuite des traces traite donc les deux risques: l'attaque encore possible et celle déjà survenue sans être remarquée.
Sources
WordPress: publication de la version 7.1.2
WordPress/GitHub: avis de sécurité relatif à CVE-2026-87902
CISA: CVE-2026-87902 inscrit au catalogue KEV