Phishing fiscale: riconoscere le false e-mail della Confederazione
I truffatori imitano le autorità fiscali, promettono rimborsi o esigono pagamenti. Decisivi sono il mittente, l'indirizzo internet e la pressione ad agire subito.
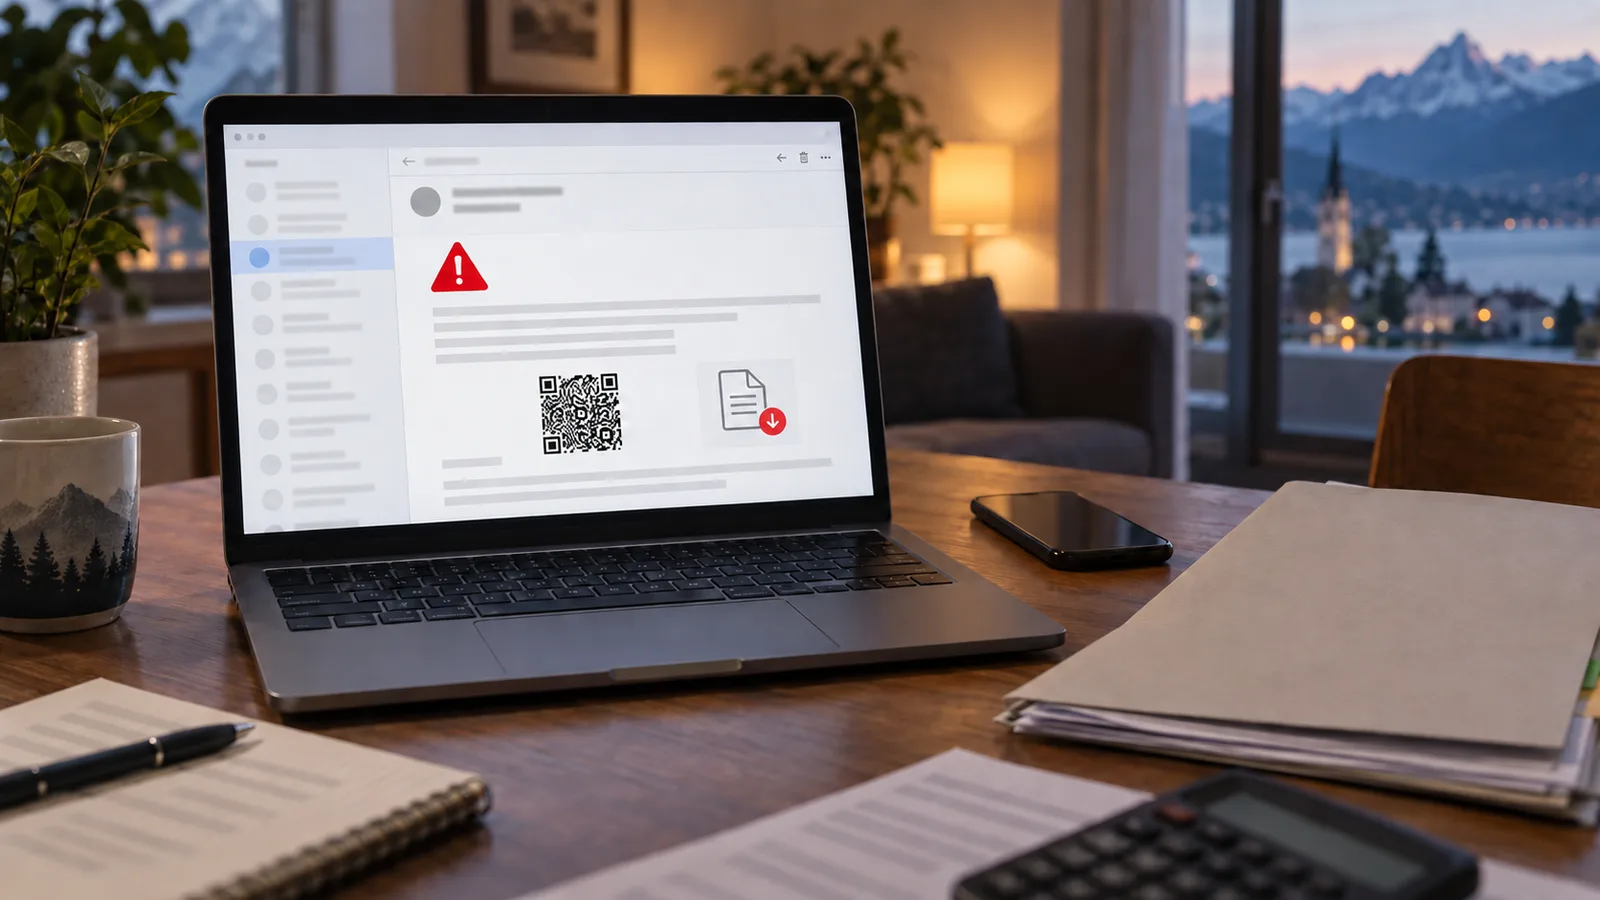
Il phishing fiscale funziona soprattutto quando l'occasione appare plausibile. Un presunto rimborso d'imposta, un pagamento in sospeso o un confronto urgente di dati personali raggiungono molte persone in un momento in cui si aspettano comunque posta dalle autorità. È proprio questa aspettativa che sfruttano i criminali.
L'Amministrazione federale delle contribuzioni mette ripetutamente in guardia da messaggi che usano il suo nome, il suo aspetto o domini mittenti inventati. Spesso promettono un rimborso e per questo chiedono dati di carte di credito o bancari. Altre varianti creano pressione temporale con una presunta fattura o un sollecito. Decisivo, dunque, non è quale storia racconta l'e-mail, ma dove vuole portare il destinatario.
Cinque controlli prima di ogni clic
Primo: verificate l'indirizzo completo del mittente, non solo il nome visualizzato. Gli indirizzi e-mail ufficiali dell'amministrazione federale terminano con «admin.ch». Ma anche un indirizzo mittente esattamente corrispondente può essere falsificato: l'AFC documenta pure messaggi con un «noreply@estv.admin.ch» simulato. L'indirizzo visibile da solo non prova quindi nulla. Le amministrazioni fiscali cantonali utilizzano peraltro domini propri.
Secondo: passate il puntatore del mouse sul link senza cliccare. Sul cellulare l'indirizzo di destinazione si può di solito visualizzare con una pressione prolungata. Grafie divergenti, parole aggiunte e suffissi di dominio estranei sono segnali d'allarme. Più sicuro è digitare direttamente nel browser l'indirizzo dell'autorità che già conoscete.
Terzo: diffidate dei rimborsi inattesi. Un'autorità non ha bisogno di ricevere all'improvviso numero di carta, PIN, password di e-banking o codice monouso tramite un modulo e-mail per trasferire del denaro.
Quarto: non lasciatevi mettere sotto pressione. Minacce di tasse, blocchi del conto o scadenze brevi servono a impedire qualsiasi verifica. Chiamate l'ufficio competente a un numero che trovate sul sito ufficiale o in una lettera precedente – mai tramite i contatti indicati nell'e-mail sospetta.
Quinto: non aprite allegati inattesi. Anche un PDF o un documento Office può rimandare a una pagina di phishing o contenere software dannoso.
Perché una lingua perfetta non è più un sigillo di qualità
Un tempo le formulazioni maldestre tradivano molte e-mail di massa. Oggi questo è un criterio debole. Una lingua corretta, termini svizzeri appropriati e un aspetto convincente non provano l'autenticità di un messaggio.
Neppure un logo conosciuto prova qualcosa. Immagini e interi siti web si possono copiare. Più affidabili sono il dominio effettivamente aperto, la richiamata indipendente e la domanda se l'azione richiesta corrisponde al normale iter amministrativo.
Dopo un clic conta la reazione
Chi ha solo cliccato su un link, senza inserire dati né scaricare nulla, dovrebbe chiudere la pagina e controllare il dispositivo alla ricerca di download insoliti. Se sono state inserite delle password, vanno cambiate subito tramite il sito autentico – anche per tutti gli altri servizi in cui si usa la stessa password.
In caso di dati di carte di credito o bancari occorre contattare immediatamente la banca o l'emittente della carta. I pagamenti possono talvolta essere fermati, le carte bloccate e gli accessi monitorati. Se il denaro è già stato trasferito, l'Ufficio federale della cibersicurezza (BACS) raccomanda inoltre una denuncia alla polizia. I messaggi sospetti possono essere segnalati tramite il formulario dell'ufficio federale; queste segnalazioni aiutano a riconoscere più rapidamente le campagne e le pagine false.
Non ogni fattura falsa è phishing fiscale
Esiste una seconda truffa: i criminali modificano fatture autentiche oppure, all'interno di uno scambio di e-mail in corso, simulano un nuovo IBAN. L'Ufficio federale della cibersicurezza la definisce truffa da manipolazione di fatture. In questo caso il mittente può effettivamente sembrare noto, perché un account e-mail è stato compromesso. Cambiamenti insoliti nelle modalità di pagamento vanno quindi confermati per telefono tramite un contatto già noto.
La regola più efficace è scomoda ma semplice: un'e-mail urgente di un'autorità non si risolve tramite il link che contiene. Chi cambia canale di comunicazione e contatta l'ufficio in modo indipendente toglie ai truffatori il loro vantaggio decisivo: la pressione del tempo.
Codice QR e PDF non sono una scorciatoia verso la sicurezza
Un codice QR generico può portare a un sito falso. Il QR code svizzero di una fattura QR svizzera contiene invece i dati di pagamento; anche questi possono però condurre a un destinatario fraudolento. Verificate il nome del beneficiario e l'IBAN nell'app bancaria e confrontateli con indicazioni precedenti e confermate. Per le fatture elettroniche è più sicuro accedere direttamente all'e-banking che passare da un'e-mail o da un allegato. Una fattura QR svizzera dall'aspetto plausibile non prova che il beneficiario del pagamento sia autentico.


