Schadsoftware: Die gefährlichste Lücke sitzt oft vor dem Bildschirm
Das Bundesamt für Cybersicherheit räumt mit verbreiteten Mythen auf. Meist genügt ein Mail oder ein Websitebesuch nicht – gefährlich wird es, wenn Menschen zur falschen Handlung verleitet werden.
Ein plötzlich langsamer Computer, eine seltsame Browser-Erweiterung oder eine angebliche Virenwarnung: Solche Situationen lösen schnell Alarm aus. Doch nicht jede technische Panne ist Schadsoftware. Und nicht jede gefährliche Attacke beginnt mit einem spektakulären Hack.
Das Bundesamt für Cybersicherheit, kurz BACS, berichtet derzeit von vermehrten Hinweisen auf gezielte Malware-Angriffe. Das BACS hiess bis Ende 2023 Nationales Zentrum für Cybersicherheit, NCSC. Für Privathaushalte ist die wichtigste Erkenntnis aus den aktuellen Hinweisen wenig dramatisch, aber sehr praktisch: Die gefährlichste Schwachstelle ist oft nicht ein unsichtbarer Angriff, sondern eine Aufforderung, selbst etwas zu tun.
Öffnen allein genügt meist nicht
Viele Menschen glauben, bereits das Öffnen einer E-Mail, einer WhatsApp-Nachricht oder einer Website führe automatisch zu einer Infektion. Das ist auf aktualisierten Geräten in der Regel nicht der Fall. Moderne Betriebssysteme, Browser und Sicherheitsfunktionen erschweren es Angreifern, ohne Zutun beliebige Programme zu installieren.
Das bedeutet jedoch nicht, dass jede Nachricht harmlos ist. Kriminelle versuchen häufig, Menschen zu einer konkreten Handlung zu bewegen: einen Anhang öffnen, eine angebliche Sicherheitsprüfung durchführen, eine Schutzfunktion deaktivieren oder einen Befehl in die Kommandozeile kopieren.
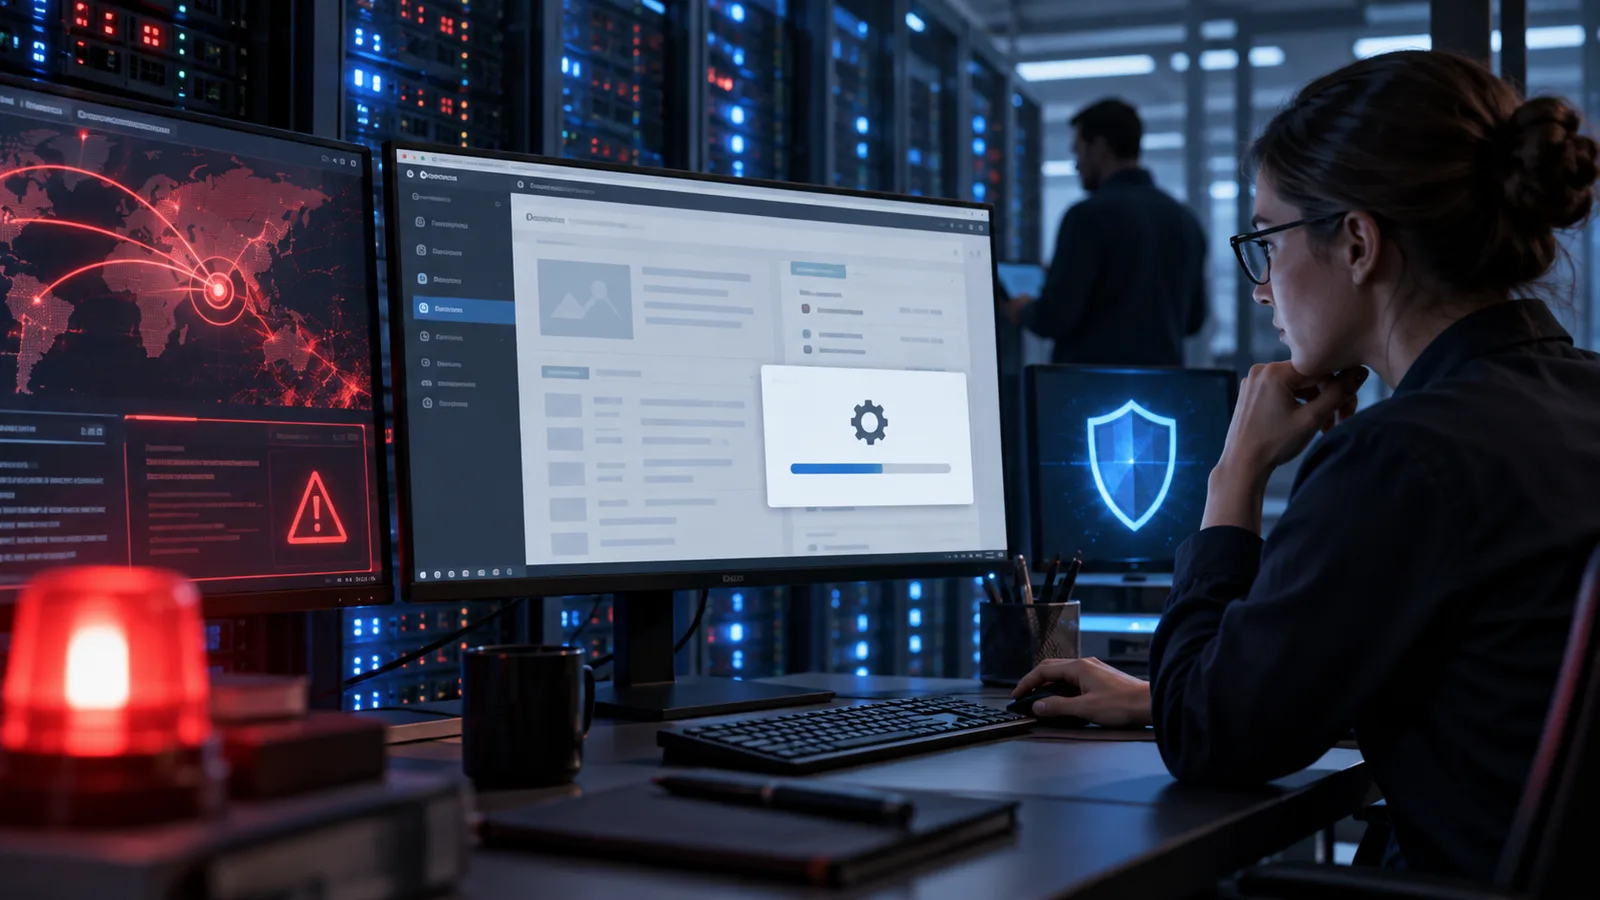
Das BACS beobachtet etwa sogenannte ClickFix-Angriffe. Dabei erscheint auf einer kompromittierten oder täuschend echten Website ein Hinweis, wonach ein technisches Problem behoben werden müsse. Wer den angezeigten Schritten folgt, führt den schädlichen Befehl im Vertrauen auf eine vermeintliche Reparatur selbst aus.
Ausnahmen bleiben möglich
Es gibt auch technische Angriffe, die keine aktive Zustimmung der Nutzerin oder des Nutzers benötigen. Dazu gehören Sicherheitslücken in Betriebssystemen, Browsern oder Programmen. Besonders gefährlich sind bisher unbekannte Schwachstellen, sogenannte Zero Days.
Das BACS bezeichnet solche Fälle aber als selten und meist gezielt. Sie betreffen eher politisch exponierte Personen, Mitarbeitende internationaler Organisationen oder Diplomatinnen und Diplomaten als den durchschnittlichen Privathaushalt. Für die breite Bevölkerung bleibt daher eine nüchterne Regel sinnvoller als Angst: Aktualisierungen installieren und bei Aufforderungen misstrauisch bleiben.
Auch ein Mac ist nicht immun
Ein weiterer Mythos lautet, macOS sei grundsätzlich vor Schadsoftware geschützt. Apple integriert zwar wichtige Schutzmechanismen. Sie machen einen Mac aber nicht unangreifbar. Es gibt auch für macOS Programme zum Diebstahl von Zugangsdaten, zur Überwachung, zur Verschlüsselung von Dateien oder zur Fernsteuerung eines Geräts.
Dasselbe gilt für Smartphones, Router, Kameras und andere vernetzte Geräte im Haushalt. Veraltete Software, Standardpasswörter und unnötig offene Zugänge erhöhen das Risiko. Ein kompromittierter Router kann beispielsweise weitere Geräte im Heimnetz beeinträchtigen.
Ein Virenschutz bleibt sinnvoll, ersetzt aber weder Updates noch vorsichtiges Verhalten. Er erkennt nicht jede neue Schadsoftware sofort und kann nicht verhindern, dass eine Person unter falschem Vorwand selbst eine riskante Handlung ausführt.
Warnzeichen richtig einordnen
Eine Infektion ist oft schwer zu erkennen. Mögliche Hinweise sind unerklärbare Änderungen an Browser- oder Systemeinstellungen, neue Erweiterungen, ungewöhnliche Weiterleitungen, hohe Auslastung, unbekannte Anmeldungen bei Online-Konten oder verschlüsselte Dateien.
Keines dieser Zeichen beweist für sich allein einen Angriff. Ein langsamer Computer kann auch wegen eines vollen Speichers, eines defekten Updates oder alter Hardware Probleme machen. Mehrere ungewöhnliche Hinweise gleichzeitig sollten aber ernst genommen werden.
Besonders vorsichtig sollte man bei Pop-ups sein, die behaupten, das Gerät sei infiziert, und eine Telefonnummer anzeigen. Das BACS ordnet solche Hinweise regelmässig als Fake-Support-Betrug ein. Wer dort anruft, öffnet unter Umständen erst den Zugang für die Angreifer.
Was nach einem begründeten Verdacht zählt
Bei einem konkreten Verdacht empfiehlt das BACS, das Gerät durch eine Fachperson untersuchen zu lassen. Werden Schadprogramme bestätigt, genügt es häufig nicht, nur einzelne Dateien zu löschen. Das System sollte vollständig neu aufgesetzt werden. Danach sind die Passwörter für E-Mail, E-Banking, soziale Netzwerke und weitere Online-Konten zu ändern.
Bei Geschäftsgeräten gehört die IT-Abteilung sofort dazu. Bei Smartphones empfiehlt das BACS eine Rücksetzung auf Werkseinstellungen. Entscheidend ist auch die Vorbereitung: automatische Updates, Backups, separate starke Passwörter, Zwei-Faktor-Authentisierung und Downloads nur aus vertrauenswürdigen Quellen.
Cybersicherheit ist damit weniger eine Frage perfekter Technik als einer stabilen Routine. Wer nicht jede Aufforderung ausführt, hält seine Geräte aktuell und bereitet sich auf den Ernstfall vor, senkt das Risiko deutlich.
Quellen
• BACS: Woche 40 – Mythen zu Schadsoftware: https://www.bacs.admin.ch/de/26w40-de • BACS: Woche 39 – Wie Schadsoftware auf Geräte gelangt: https://www.bacs.admin.ch/de/26w39-de • BACS: Schadsoftware und konkrete Massnahmen: https://www.bacs.admin.ch/de/schadsoftware • BACS: Halbjahresbericht 2026/1: https://www.bacs.admin.ch/de/hjb-26-de1 • BACS: Das NCSC ist neu ein Bundesamt: https://www.bacs.admin.ch/de/start-bacs-de