Falso allarme IA nell'esercito USA: lacune nei controlli
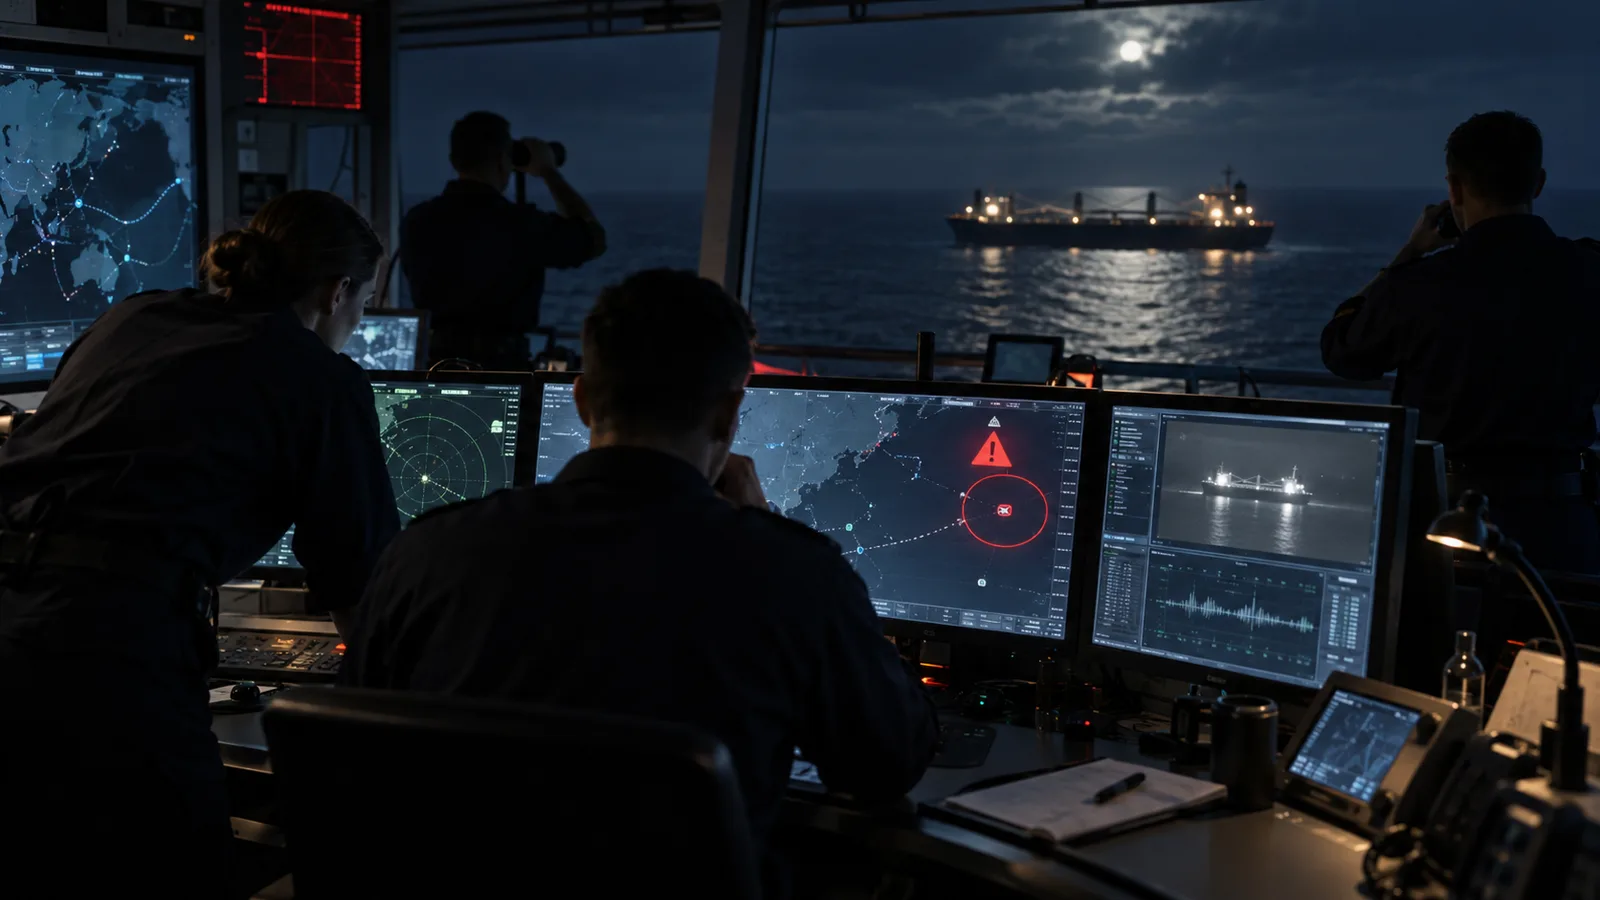
Secondo la CNN, un errore probabilmente generato dall'IA ha portato le forze statunitensi a un passo dall'abbordaggio di un cargo cinese. Il caso mostra quanto possa essere pericolosa l'automazione non verificata nelle decisioni militari.
Un rapporto dei servizi segreti su un cargo cinese in Medio Oriente aveva fatto scattare l'allarme nella primavera del 2026: la nave trasportava componenti per un programma di armi nucleari. Secondo le ricerche della CNN, riprese da diverse testate specializzate, l'esercito statunitense stava preparando un controllo armato. A quanto risulta, gli aerei erano già in volo e i soldati erano pronti all'abbordaggio. Solo poco prima dell'intervento emerse che l'affermazione centrale proveniva da una valutazione IA difettosa.
Un rapporto grave, basato su fonti anonime
La sequenza nota al pubblico si basa su ricerche giornalistiche fondate su fonti statunitensi anonime. Il Pentagono non ha finora pubblicato un rapporto d'inchiesta completo. È quindi accertato soprattutto quanto diversi resoconti indipendenti tra loro riferiscono in modo concordante: un analista di un comando speciale ha usato un chatbot per riunire informazioni aperte e indizi dei servizi segreti. Il sistema ha interpretato male i dati sul carico. La valutazione che ne è derivata è risalita abbastanza nella catena di comando da innescare preparativi operativi.
Si tratta di qualcosa di più di una comune «allucinazione». I modelli linguistici producono risposte plausibili a partire da schemi statistici; non forniscono automaticamente un risultato documentato. In una situazione militare, però, già la forma di un rapporto dall'aspetto professionale può creare l'impressione di certezza. Chi non vede i documenti originali rischia di verificare soltanto la conclusione.
Il controllo ha funzionato, ma molto tardi
L'operazione è stata fermata. Questo indica che nella catena qualcuno ha ancora obiettato e ha verificato le fonti. Non è comunque un via libera. Un controllo efficace dovrebbe riconoscere una conclusione IA non documentata prima che gli aerei decollino e vengano mobilitati team armati. Il caso rivela quindi meno un fallimento «dell'IA» che un problema organizzativo: chi può usare simili strumenti, come vengono contrassegnati i loro contributi e quali prove primarie devono accompagnare una valutazione della situazione?
Già nel 2023 gli Stati Uniti avevano chiesto, in una dichiarazione politica sull'uso militare responsabile dell'IA, di tenere conto dei rischi e di ridurre al minimo distorsioni o incidenti involontari. Nel gennaio 2026 il ministero della Difesa ha dichiarato allo stesso tempo di voler diventare una forza armata «AI-first» e di voler smantellare gli ostacoli burocratici. Velocità e tracciabilità entrano così in un conflitto diretto di obiettivi.
Cosa dovrebbero garantire regole di protezione solide
Un semplice obbligo di autorizzazione umana non basta. Le persone accettano spesso proposte automatiche quando si combinano pressione dei tempi, gerarchia e dati apparentemente precisi. Servono quindi blocchi tecnici e organizzativi: i passaggi generati dall'IA devono essere chiaramente contrassegnati; ogni affermazione operativa necessita di un rimando alla fonte originale; i modelli non devono presentare l'incertezza come una diagnosi chiara; e le decisioni particolarmente gravide di conseguenze richiedono una seconda verifica indipendente, esterna alla catena di comando originaria.
Per la Svizzera il caso è rilevante, anche se non è una potenza militare globale paragonabile. Anche l'esercito, i servizi d'informazione e le autorità stanno valutando applicazioni di IA. In situazioni internazionali tese, i piccoli Stati non possono permettersi errori più di altri. I requisiti di acquisto non dovrebbero quindi misurare solo l'accuratezza media, ma anche i falsi allarmi rari, i protocolli sulle fonti e la possibilità di ricostruire a posteriori e per intero le decisioni.
Un'ulteriore protezione sarebbe un test red team vincolante prima dell'impiego di nuovi sistemi. In quel caso verificatori indipendenti cercano di smascherare in modo mirato attribuzioni errate, input manipolati e fonti mancanti. Decisiva è inoltre una cultura dell'errore in cui gli analisti possano fermare un risultato dell'IA senza timori per la carriera. La tecnologia non sostituisce questa responsabilità organizzativa.
Il vero rischio è istituzionale
L'operazione sfiorata non dimostra che l'IA debba essere bandita in linea di principio dalle autorità di sicurezza. I sistemi possono setacciare più rapidamente grandi quantità di dati e rendere visibili le contraddizioni. Il pericolo nasce quando questo aiuto diventa autorità senza che nessuno se ne accorga. Finché lo stato ufficiale delle indagini resta lacunoso, è opportuna la prudenza sui dettagli. L'insegnamento politico è comunque chiaro: nelle decisioni militari, un'affermazione deve essere tanto più verificabile quanto più rapidamente può innescare un'operazione reale.


