Cyberangriffe stören Kühlanlagen europäischer Supermärkte
Nach mutmasslichen Angriffen nehmen Händler Kühlwaren aus dem Verkauf. Coop, Migros und Aldi Suisse melden bisher keine vergleichbaren Fälle.
In mehreren europäischen Ländern sind am Montag, 2. November 2026, Kühlanlagen von Lebensmittelgeschäften nach mutmasslichen Cyberangriffen ausgefallen oder zu warm geworden. Betroffen sind nach Agentur- und Medienberichten unter anderem Belgien, Schweden, Irland, Luxemburg, Estland und die Niederlande. Händler nahmen gekühlte und tiefgefrorene Waren aus dem Verkauf. Aus der Schweiz meldeten Coop, Migros und Aldi Suisse zunächst keine vergleichbaren Vorfälle.
Die Angriffe treffen nicht bloss die Büroinformatik der Geschäfte, sondern die Steuerung der Kühltechnik. Beim belgischen Dienstleister Sabcobel wurden die Anlagen nach Angaben seines Chefs Stephan Moelans aus der Ferne in den Abtaumodus versetzt. Techniker seien seit der Nacht im Einsatz gewesen, berichtete SRF unter Berufung auf die Agentur Belga.
Nicht jeder betroffene Tiefkühler erreichte 50 Grad
Für Belgien nennt der SRF-Bericht rund 40 Delhaize-Filialen, 15 Carrefour-Geschäfte und fünf Spar-Läden. Eine belastbare gesamteuropäische Schadenssumme enthalten diese Angaben nicht. Ebenso wenig lässt sich daraus ableiten, dass sämtliche Waren in allen betroffenen Geschäften verdorben sind.
Die oft genannte Zahl von 50 Grad stammt unter anderem von einer ICA-Kvantum-Filiale im schwedischen Sjöbo. Laut der Nachrichtenagentur AP teilte das Geschäft mit, seine Kühlanlagen seien auf diese Temperatur eingestellt worden. Eine veränderte Solltemperatur ist jedoch keine Messung der Temperatur jedes einzelnen Lebensmittels. Dafür wären tatsächliche Messwerte und die Dauer der Erwärmung nötig.
In Irland waren laut dem Betreiber Musgrave 13 SuperValu-Geschäfte betroffen. Kühl- und Tiefkühlprodukte wurden vorsorglich aus dem Verkauf genommen. Am Montagnachmittag erklärte das Unternehmen nach Angaben von AP, der Vorfall sei vollständig behoben; die Wiederbefüllung der Regale sei im Gang.
Die Temperaturprotokolle entscheiden über die Ware
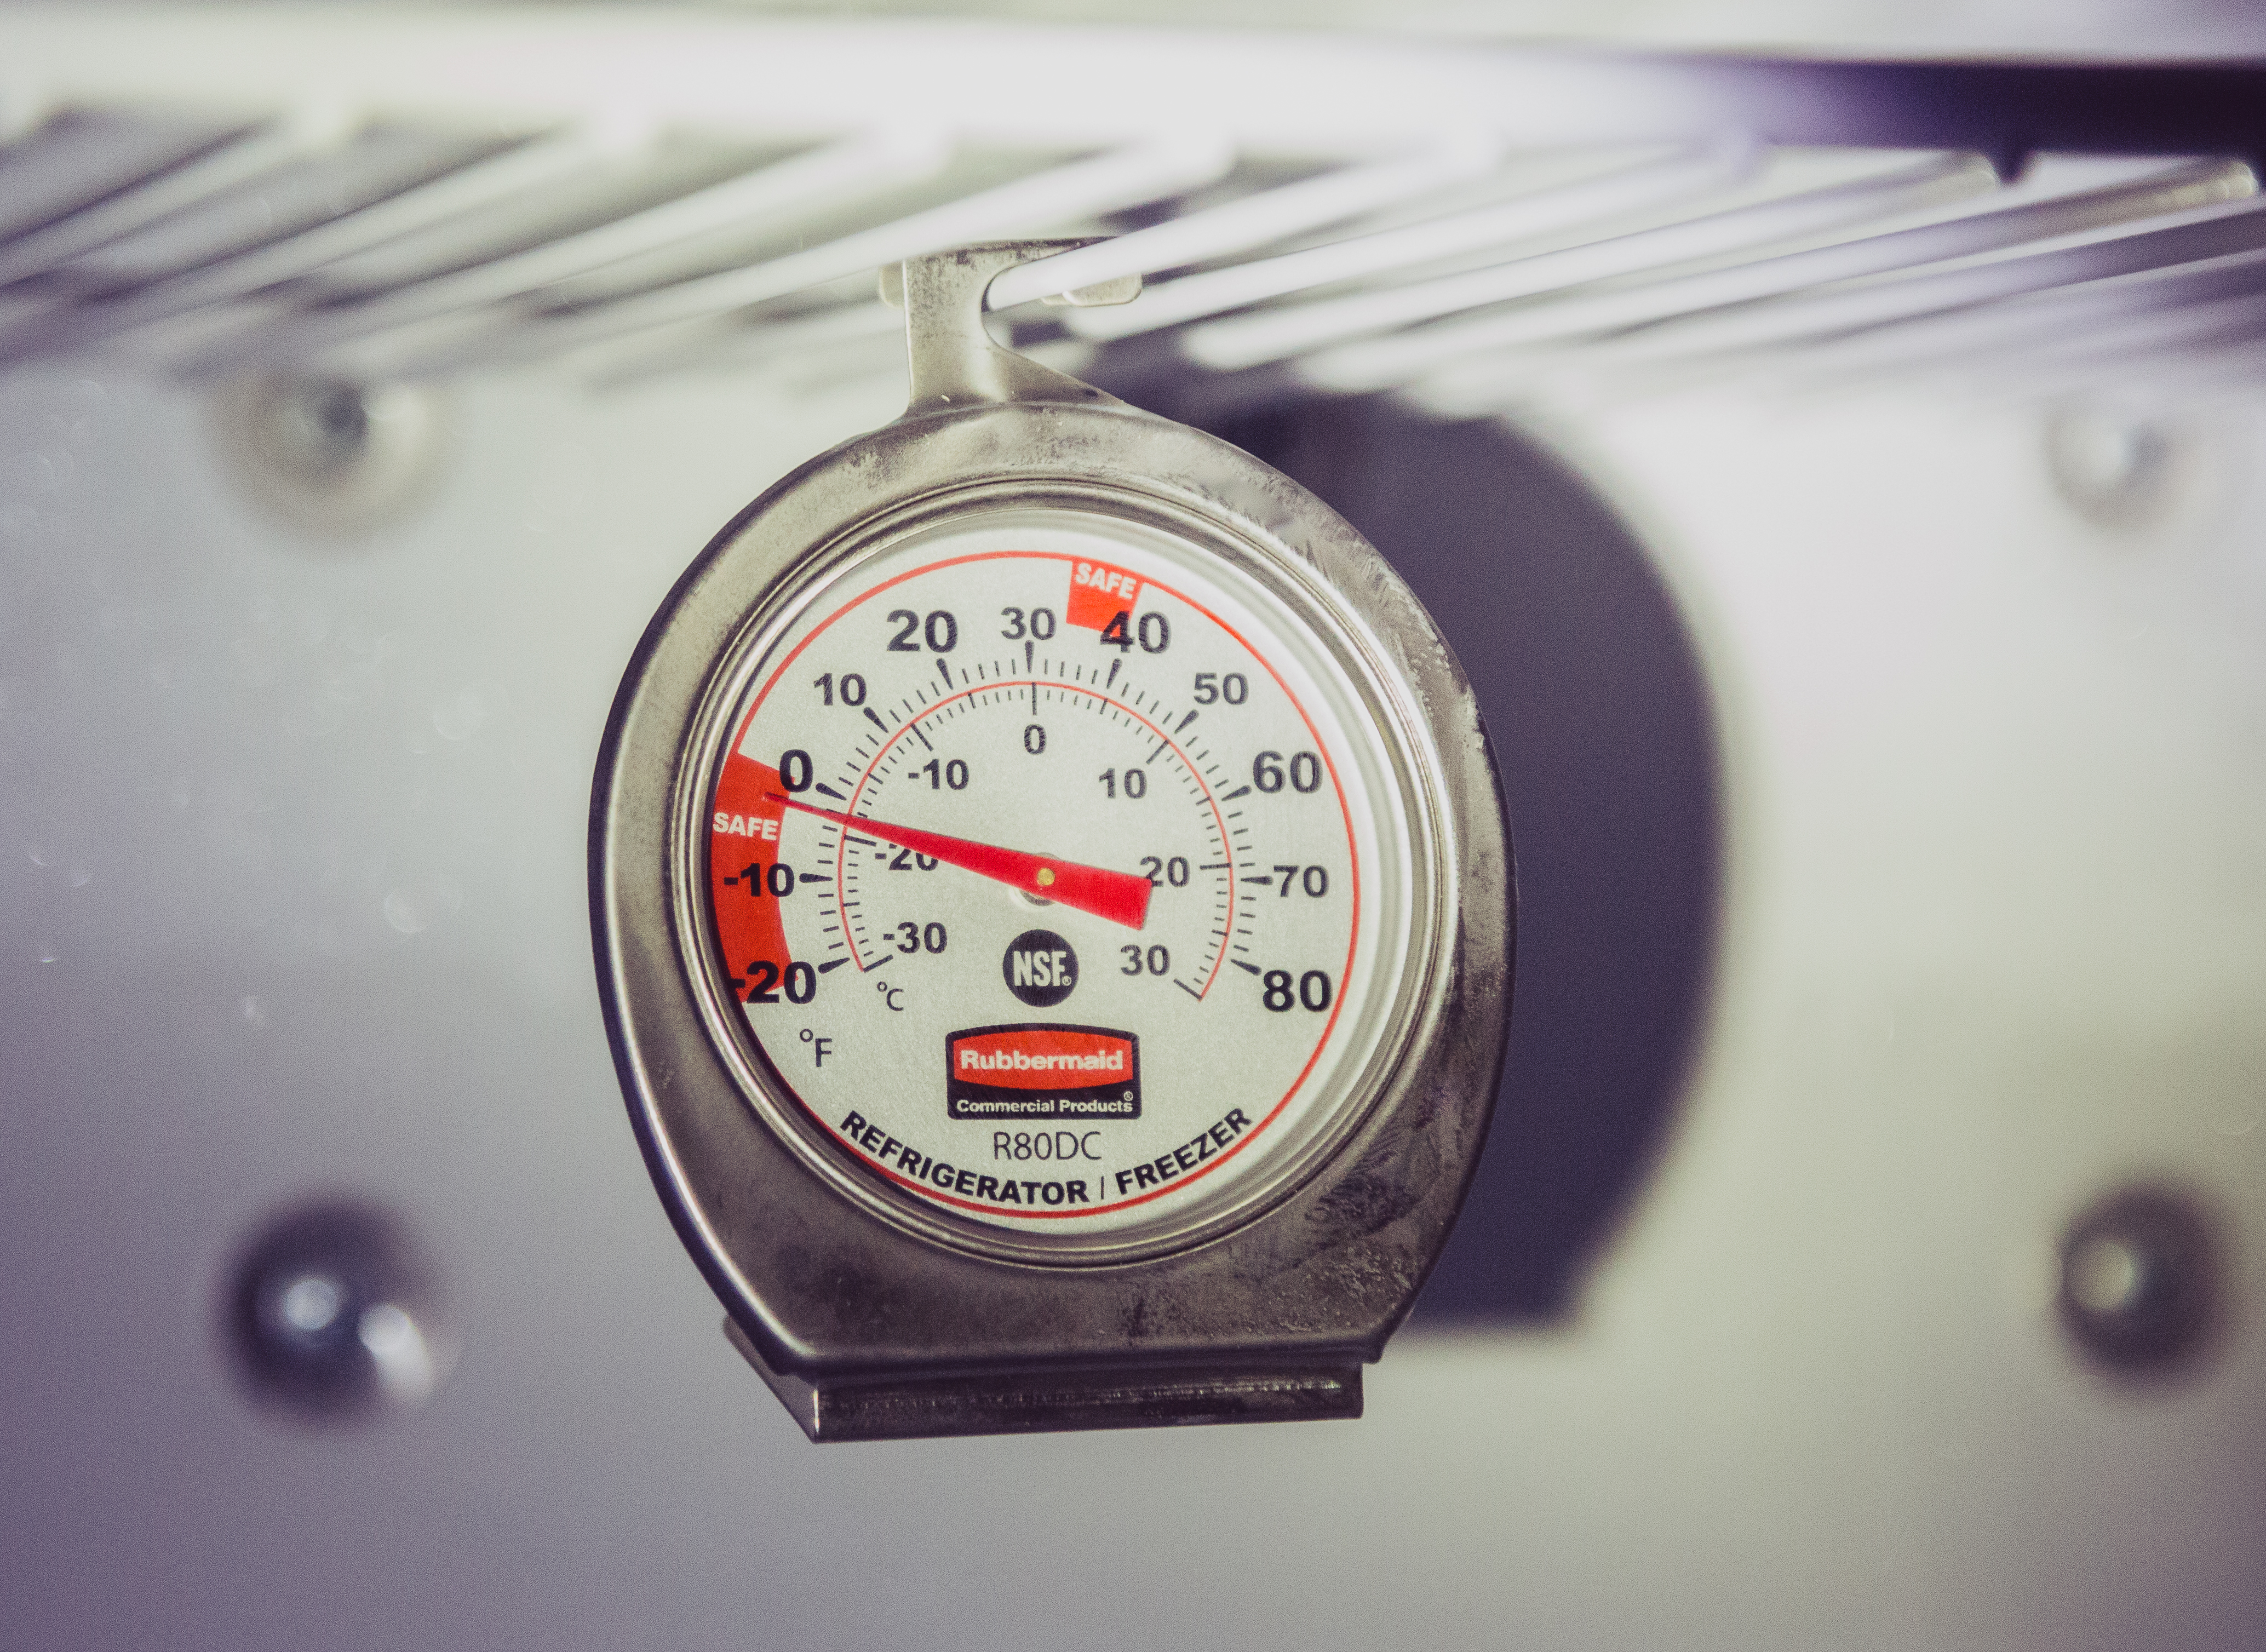
Bei der Lebensmittelsicherheit zählt der Verlauf der Kühlkette. Die irische Lebensmittelbehörde FSAI verlangt von Fleischereibetrieben regelmässige Temperaturkontrollen und Aufzeichnungen für Kühlschränke, Kühlräume und Gefriergeräte. Tiefgekühlte Lebensmittel müssen dort bei minus 18 Grad oder kälter gelagert werden. Für Geflügel empfiehlt sie höchstens vier Grad, für Innereien drei und für anderes Fleisch fünf Grad.
Die Behörde warnt, dass sich schädliche Bakterien zwischen fünf und 63 Grad rasch vermehren können. Ob eine bestimmte Ware nach einer Störung noch verkauft werden darf, lässt sich daher nicht allein am wieder funktionierenden Kühlschrank ablesen. Die Rückkehr zur normalen Einstellung belegt noch nicht, dass die Produkte während des Ausfalls korrekt gelagert waren.
Eine Warnung lag seit Oktober vor
Frankreichs Cyberabwehrstelle CERT-FR hatte bereits am 12. Oktober vor kompromittierten Fernsteuerungen von Kälteanlagen gewarnt und ihre Empfehlungen zuletzt am 16. Oktober ergänzt. Sie nennt Danfoss-Systeme der Reihen AK-SM und AK-SC sowie Copeland- und Dixell-Xweb-Geräte. Der Alarm betrifft damit mehr als einen Hersteller.
CERT-FR rät, Verwaltungsoberflächen nicht direkt aus dem öffentlichen Internet erreichbar zu lassen. Ein Fernzugriff solle nur über ein abgesichertes privates Netzwerk oder einen entsprechend geschützten Zugang erfolgen. Betreiber sollen ausserdem die gesamte Konfiguration einschliesslich der Abtauzeiten prüfen und Herstellerempfehlungen umsetzen.
Für bereits kompromittierte Geräte reicht es nach der Warnung nicht, sie lediglich auf Werkseinstellungen zurückzusetzen und unverändert wieder ans Netz zu hängen. Bei veralteten Geräten ohne Sicherheitsupdates bleibt der ursprüngliche Angriffsweg sonst bestehen. Die Behörde verwies schon im Oktober auf vermutlich weiterlaufende Angriffskampagnen.
Bekannte Schwachstellen, noch keine eindeutige Angriffskette
Der Hersteller Danfoss dokumentiert für die neuere AK-SM-8xxA-Reihe unter anderem Sicherheitslücken in Versionen vor 4.3.1 und verweist auf Softwarekorrekturen. Das Forschungsteam Team82 von Claroty beschreibt, wie die zentrale Verwaltung solcher Anlagen Temperaturgrenzen, Betriebszeiten und Alarme zusammenführt. Ein missbrauchter Zugang kann dadurch mehrere Funktionen einer Installation betreffen.
Diese veröffentlichten Lücken sind allerdings nicht automatisch der nachgewiesene Eintrittspunkt jedes aktuellen Vorfalls. CERT-FR führt mehrere Produktfamilien auf; die konkrete Softwareausstattung und der Ablauf müssen je Betrieb untersucht werden.
Für die Schweiz berichtete SRF über Auskünfte der drei grossen Händler gegenüber AWP. Ihre Entwarnung gilt für den damaligen Kenntnisstand, nicht als technische Garantie für sämtliche Kälteanlagen im Land. Nach einem Angriff stehen zwei Aufgaben nebeneinander: den Fernzugang absichern und anhand der Temperaturaufzeichnungen klären, welche Lebensmittel wieder in den Verkauf dürfen.
Quellen
- CERT-FR: Warnung zu Fernsteuerungen von Kälteanlagen, Stand 16. Oktober 2026
- Danfoss: Sicherheitsmitteilung DSA-2025-08-01 zur AK-SM-8xxA-Reihe
- Claroty Team82: Untersuchung von Danfoss-Kältesteuerungen
- Food Safety Authority of Ireland: Kühltemperaturen und Kontrollpflichten
- AP: Händlerangaben zu den Vorfällen in Europa, 2. November 2026
- SRF: Vorfälle in Europa und Auskünfte Schweizer Händler, 2. November 2026
- Titelbild: Jonatan Svensson Glad, Tiefkühltruhen bei Willys, Wikimedia Commons, gemeinfrei
- Artikelbild: Tony Webster, Kühlthermometer, Wikimedia Commons
- Artikelbild-Lizenz: Creative Commons Attribution 2.0