Cyberattacchi disturbano la refrigerazione dei supermercati in Europa
Dopo presunti attacchi i commercianti ritirano dalla vendita i prodotti refrigerati. Coop, Migros e Aldi Suisse non segnalano finora casi analoghi.
In diversi Paesi europei, lunedì 2 novembre 2026, gli impianti di refrigerazione di negozi alimentari sono andati in avaria o si sono riscaldati troppo dopo presunti attacchi informatici. Secondo resoconti di agenzie e media sono interessati, tra gli altri, Belgio, Svezia, Irlanda, Lussemburgo, Estonia e Paesi Bassi. I commercianti hanno ritirato dalla vendita merci refrigerate e surgelate. Dalla Svizzera, Coop, Migros e Aldi Suisse non hanno segnalato inizialmente casi analoghi.
Gli attacchi non colpiscono soltanto l'informatica d'ufficio dei negozi, ma il controllo della tecnica di refrigerazione. Presso il fornitore di servizi belga Sabcobel gli impianti sono stati messi a distanza in modalità sbrinamento, secondo quanto dichiarato dal suo responsabile Stephan Moelans. I tecnici sarebbero stati al lavoro dalla notte, ha riferito SRF citando l'agenzia Belga.
Non ogni congelatore colpito ha raggiunto i 50 gradi
Per il Belgio il servizio di SRF indica circa 40 filiali Delhaize, 15 negozi Carrefour e cinque punti vendita Spar. Questi dati non contengono una stima affidabile dei danni su scala europea. Allo stesso modo non se ne può dedurre che tutte le merci in tutti i negozi colpiti siano andate a male.
La cifra di 50 gradi, citata spesso, proviene tra l'altro da una filiale ICA Kvantum a Sjöbo, in Svezia. Secondo l'agenzia di stampa AP, il negozio ha comunicato che i suoi impianti di refrigerazione erano stati impostati su questa temperatura. Una temperatura nominale modificata, però, non è una misurazione della temperatura di ogni singolo alimento. Per questo servirebbero valori misurati effettivi e la durata del riscaldamento.
In Irlanda, secondo il gestore Musgrave, sono stati colpiti 13 negozi SuperValu. I prodotti refrigerati e surgelati sono stati ritirati dalla vendita a titolo precauzionale. Nel pomeriggio di lunedì l'azienda ha dichiarato, stando ad AP, che l'incidente era stato completamente risolto; il rifornimento degli scaffali era in corso.
I protocolli di temperatura decidono la sorte della merce
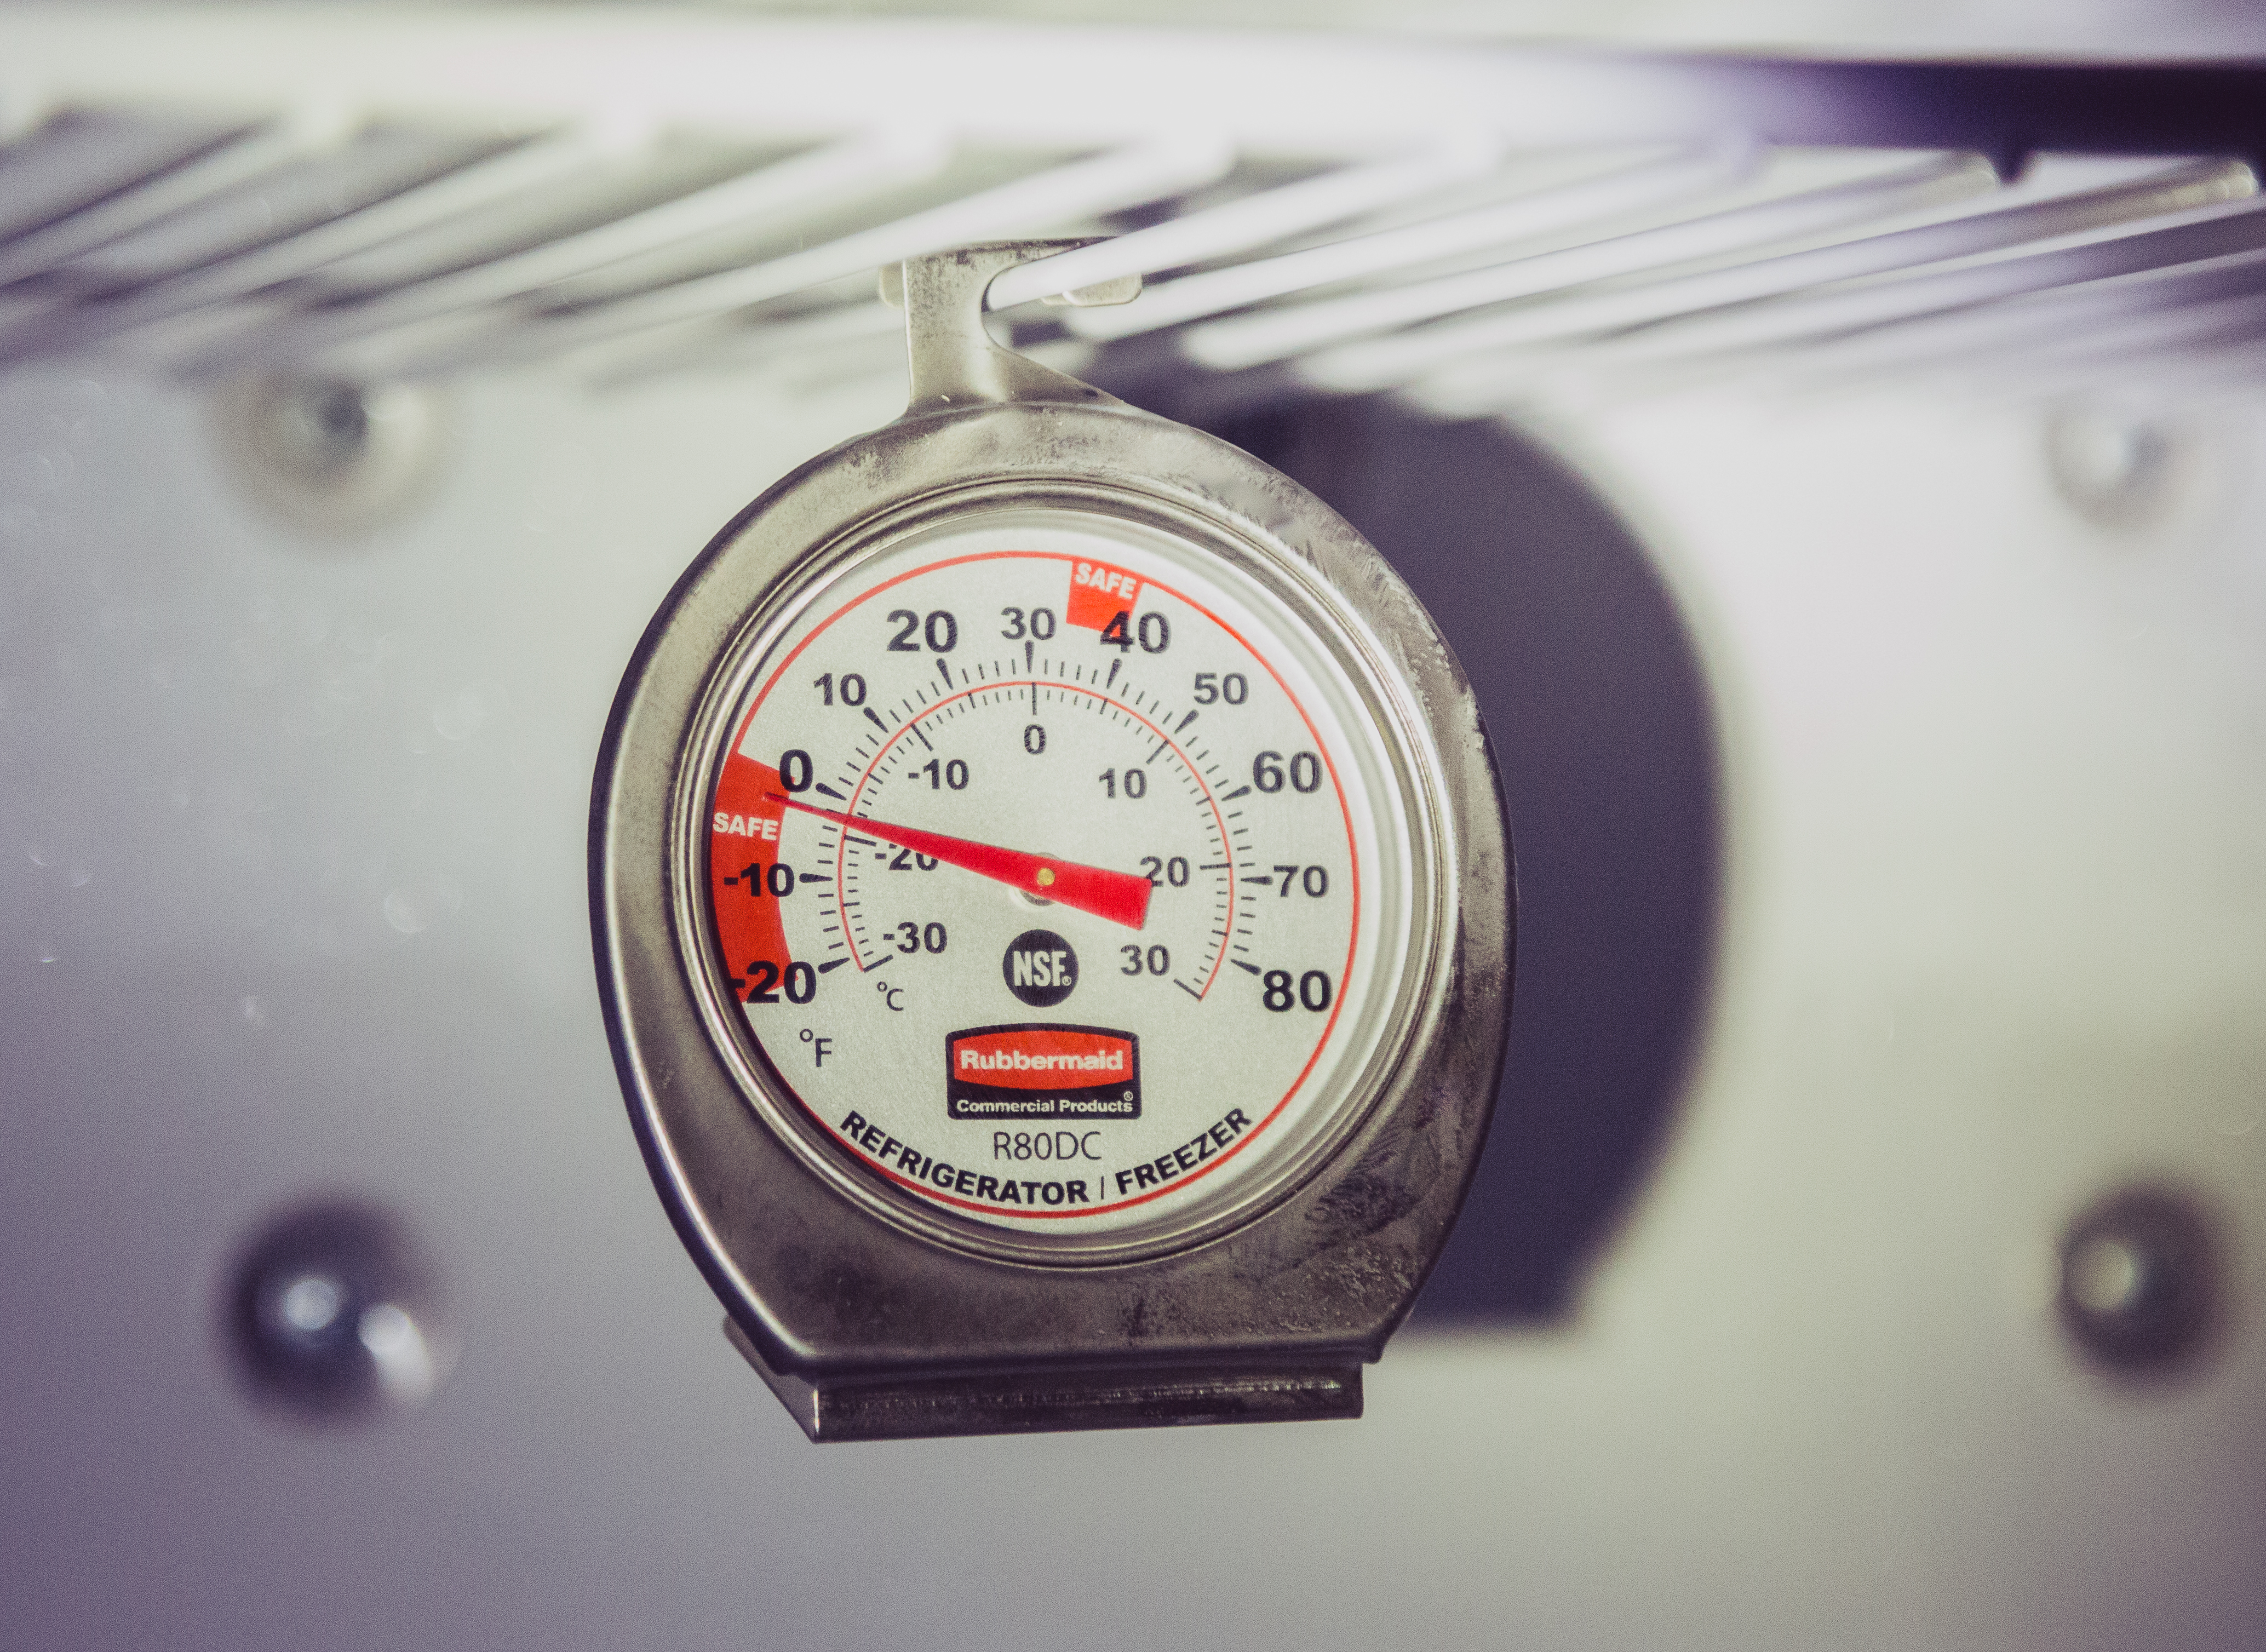
Nella sicurezza alimentare conta l'andamento della catena del freddo. L'autorità alimentare irlandese FSAI esige dalle aziende di macelleria controlli regolari della temperatura e registrazioni per frigoriferi, celle frigorifere e congelatori. Gli alimenti surgelati devono esservi conservati a meno 18 gradi o a temperature più basse. Per il pollame raccomanda al massimo quattro gradi, per le frattaglie tre e per le altre carni cinque gradi.
L'autorità avverte che i batteri nocivi possono moltiplicarsi rapidamente tra cinque e 63 gradi. Se una determinata merce possa essere ancora venduta dopo un guasto non si può quindi dedurre soltanto dal frigorifero che funziona di nuovo. Il ritorno all'impostazione normale non dimostra ancora che i prodotti siano stati conservati correttamente durante l'avaria.
Un avviso era disponibile già da ottobre
Il centro francese di difesa informatica CERT-FR aveva già messo in guardia il 12 ottobre dai comandi a distanza compromessi di impianti di refrigerazione e ha integrato le sue raccomandazioni da ultimo il 16 ottobre. Cita sistemi Danfoss delle serie AK-SM e AK-SC nonché dispositivi Copeland e Dixell Xweb. L'allarme riguarda quindi più di un produttore.
CERT-FR consiglia di non lasciare le interfacce di amministrazione raggiungibili direttamente da internet pubblico. Un accesso remoto dovrebbe avvenire solo tramite una rete privata protetta o un accesso adeguatamente sicuro. Gli operatori dovrebbero inoltre verificare l'intera configurazione, compresi i tempi di sbrinamento, e applicare le raccomandazioni dei produttori.
Per i dispositivi già compromessi, secondo l'avviso non basta ripristinarli alle impostazioni di fabbrica e ricollegarli alla rete senza altre modifiche. Nei dispositivi obsoleti senza aggiornamenti di sicurezza la via d'attacco originale rimane altrimenti aperta. L'autorità aveva già indicato in ottobre campagne di attacco presumibilmente ancora in corso.
Vulnerabilità note, ma nessuna catena d'attacco inequivocabile
Il produttore Danfoss documenta per la più recente serie AK-SM-8xxA, tra l'altro, vulnerabilità nelle versioni precedenti alla 4.3.1 e rimanda a correzioni software. Il team di ricerca Team82 di Claroty descrive come la gestione centrale di tali impianti riunisca limiti di temperatura, orari di esercizio e allarmi. Un accesso abusato può quindi riguardare più funzioni di un'installazione.
Queste vulnerabilità pubblicate, tuttavia, non sono automaticamente il punto d'ingresso dimostrato di ogni incidente attuale. CERT-FR elenca più famiglie di prodotti; la dotazione software concreta e lo svolgimento devono essere esaminati per ogni singola azienda.
Per la Svizzera SRF ha riferito delle dichiarazioni dei tre grandi commercianti all'AWP. Il loro allarme rientrato vale per lo stato delle conoscenze di allora, non come garanzia tecnica per tutti gli impianti di refrigerazione del Paese. Dopo un attacco ci sono due compiti affiancati: mettere in sicurezza l'accesso remoto e chiarire, sulla base delle registrazioni di temperatura, quali alimenti possono tornare in vendita.
Fonti
- CERT-FR: avviso sui comandi a distanza degli impianti di refrigerazione, aggiornato al 16 ottobre 2026
- Danfoss: comunicazione di sicurezza DSA-2025-08-01 sulla serie AK-SM-8xxA
- Claroty Team82: analisi dei controlli di refrigerazione Danfoss
- Food Safety Authority of Ireland: temperature di refrigerazione e obblighi di controllo
- AP: dichiarazioni dei commercianti sugli incidenti in Europa, 2 novembre 2026
- SRF: incidenti in Europa e dichiarazioni dei commercianti svizzeri, 2 novembre 2026
- Immagine di copertina: Jonatan Svensson Glad, banchi congelatore presso Willys, Wikimedia Commons, di pubblico dominio
- Immagine dell'articolo: Tony Webster, termometro per la refrigerazione, Wikimedia Commons
- Licenza dell'immagine dell'articolo: Creative Commons Attribution 2.0